 خبرگزاری علت

دنیای اقتصاد - حامد اناری : اگر در گینس بهدنبال بزرگترین سرقت تاریخ بگردیم، سفر در تاریخ ما را به کشور همسایه یعنی عراق میرساند. یازدهم ژوئیه ۲۰۰۷، در اوج آشوبهای جنگ داخلی، یک سرقت در صرافی و بانک سرمایهگذاری «دارالسلام» در بغداد در گینس ثبت شد. ماجرا از این قرار بود که دو یا سه نگهبان داخلی، دستکم ۲۸۲میلیون دلار پول نقد را بار زدند و ناپدید شدند. همین ماجرا ما را به فساد ساختاری پس از اشغال عراق میرساند. هرچند سالها قبل صدام حسین در سال ۲۰۰۳ رقم بزرگتری را از بانک مرکزی بیرون کشیده بود، اما آن اقدام حاکم مطلق به حساب میآمد، درحالیکه ماجرای بانک دارالسلام همچنان بزرگترین سرقت ثبتشدهای باقی ماند که هیچگاه نه مقصری به خاطر آن پشت میلههای زندان رفت و نه دلارها پیدا شد. اما بهنظر میرسد که گزارش گینس نیاز به اصلاح داشته باشد.
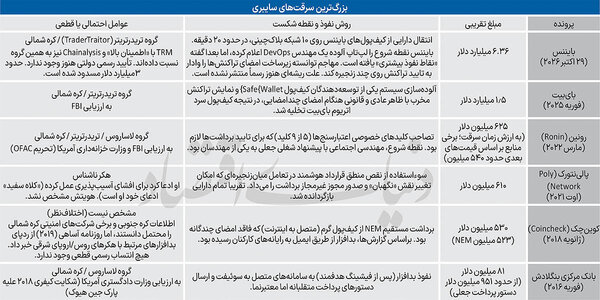
بایننس روز ۲۹ اکتبر ۲۰۲۶ از یک حادثه امنیتی خبر داد که برآورد اولیه آن حدود ۶.۳میلیارد دلار بود. تی آر اِملبز، روز بعد، ارزش انتقال داراییها را حدود ۶.۳۶میلیارد دلار اعلام کرد. طبق بررسی این شرکت، داراییها از کیفپولهای بایننس در ۱۰ شبکه بلاکچینی خارج شدند. بخش عمده انتقالها از ساعت ۲۰:۰۵ به وقت هماهنگ جهانی آغاز شد و در حدود ۲۰ دقیقه انجام گرفت. گزارش تیآر ام از موج دیگری از انتقالها در شبکههای آوالانچ و پالیگان نیز خبرمیدهد. بایننس اعلام کرده بود که برای بررسی حادثه، واریز و برداشت در چند شبکه را بهطور موقت متوقف کرده است. این شرکت همچنین از همکاری با شرکای خود برای مسدودکردن داراییها خبر داد و رقم اولیه داراییهای مسدودشده را حدود ۳میلیارد دلار اعلام کرد. در نتیجه، رقم ۶.۳۶میلیارد دلار را باید ارزش برآوردشده داراییهای خارجشده دانست. باید توجه داشت که میزان زیان نهایی بایننس مشخص نیست. بخشی از داراییها مسدود شدهاند و شرکت نیز تعهد کرده است خسارت مشتریان را جبران کند. ابعاد این حادثه در مقایسه با سرقت ۱.۵میلیارد دلاری بایبیت در فوریه ۲۰۲۵ روشنتر میشود. اگر برآورد تیآر ام تایید شود، سرقت بایننس حدود چهار برابر پرونده بایبیت خواهد بود و میتوان آن را بهعنوان به بزرگترین سرقت نام برد. اما این نفوذ چگونه اتفاق افتاد؟
ماموریت غیرممکن چگونه رقم خورد؟
بایننس در بررسی اولیه خود احتمال داده است که حادثه با آلودهشدن لپتاپ یک مهندس DevOps آغاز شده باشد. این مهندسان مسوولیتهایی مانند استقرار و اداره سرویسهای نرمافزاری دارند. طبق توضیح شرکت، مهاجم احتمالا از این مسیر به یک محیط اجرای سرویس دسترسی پیدا کرده و توانسته است دستورهای برداشت غیرمجاز ارسال کند. بایننس گفته است تاکنون شواهدی از افشای کلید خصوصی کیفپولها پیدا نکرده و بررسیها ادامه دارد. به گزارش تیآر ام، جزئیات منتشرشده هنوز روشن نمیکند که لپتاپ چگونه آلوده شده یا مهاجم دقیقا از چه مجوزهایی برای دسترسی به زیرساخت داخلی استفاده کرده است. بنابراین نمیتوان فیشینگ، نصب نرمافزار آلوده یا تبانی یک کارمند را علت قطعی حادثه دانست. آنچه فعلا اهمیت دارد، فاصله میان دسترسی به دستگاه یک مهندس و توانایی انتقال دارایی از کیفپولهای صرافی است. تمرکز بر لپتاپ آلوده، تمام ابعاد معماری این بحران را توضیح نمیدهد؛ به طوری که ارزیابیهای کارشناسی جدید چشمانداز فنی این نفوذ را وارد فاز تازهای کرده است.
بنناتان، مدیرعامل شرکت امنیتی بلاکاید در گفتوگو با کوینتلگراف، احتمال تصاحب زیرساخت امضا را مطرح کرده و گفته است بهنظر میرسد که زیرساخت امضا به خطر افتاده باشد. فکر نمیکنیم کلیدی نشت کرده باشد. در چنین سناریویی، مهاجم بهجای خارجکردن کلید، سامانه صرافی را به تایید تراکنشهای دلخواه خود وادار میکند. این احتمال، پرسش را از امنیت یک دستگاه به حدود اختیار آن دستگاه و سرویسهای متصل به آن منتقل میکند. از سوی دیگر، مارک کارپلس، مدیر پیشین صرافی متگاکس، به رویترز گفته است به نظر میرسد بایننس داراییهای خود را میان چند سامانه تقسیم کرده تا یک نفوذ فقط بخشی از آنها را درگیر کند. بااینحال، حجم همان بخش نیز زیانی سنگین برجا گذاشته و اختلاف میان این روایتها نشان میدهد مسیر دقیق نفوذ هنوز در هالهای از ابهام است و گزارش فنی نهایی بایننس برای مشخص شدن مرزهای عبوردهی مهاجم باید منتشر شود.
رد پای کرهشمالی
گزارش تیآر ام لبز نشان میدهد شبکه هکری تراز اول کرهشمالی موسوم به تریدرترِیتر در تاریخ بیست و نهم اکتبر سال ۲۰۲۶ میلادی، طی حملهای هماهنگ در ده بلاکچین مختلف، مبلغی نزدیک به ۶میلیارد و ۳۶۰میلیون دلار آمریکا را از کیفپولهای منسوب به صرافی بایننس به سرقت برده است. تیآر ام در ارزیابی خود تاکید کرده است: «ما این حمله را بر پایه منابع اطلاعاتی بسیار قدرتمند درونزنجیرهای و برونزنجیرهای به تریدرترِیتر، واحد هکری تراز اول کرهشمالی نسبت میدهیم و این قضاوت را با اطمینان بالا مطرح میکنیم.» افبیآی پیشتر همین واحد هکری را مسوول سرقت یکمیلیارد و پانصدمیلیون دلاری صرافی بایبیت در ماه فوریه سال ۲۰۲۵ میلادی دانسته بود. علاوه بر این، جاناتان لوین (Jonathan Levin)، مدیرعامل چِینآنالیسیس (Chainalysis)، نیز تایید کرد که شرکت متبوعش تریدرترِیتر را عامل احتمالی این سرقت میداند و محققان این شرکت ردپایی از وجوه حاصل از بهرهبرداری بیتگت در ماه گذشته را در میان داراییهای سرقتشده از بایننس ردیابی کردهاند. زاکاکسبیتی (ZachXBT)، پژوهشگر نامآشنای امنیت بلاکچین نیز گروه لاساروس را به عنوان مهاجم احتمالی معرفی کرده است.
آمادهسازی برای این نفوذ بزرگ دستکم ۳۶ ساعت پیش از اجرای نهایی کلید خورد. عامل عملیات در روز ۲۸ اکتبر، سه برداشت کوچک از تورنادو کش انجام داد تا هزینههای اولیه کیفپول خود را تامین کند. او در روز بیست و نهم اکتبر، کدهای تخریب را روی سه کیفپول مختلف آزمایش کرد و چهار ساعت پس از آخرین تمرین، نهاییترین نسخه کد را روی یکی از کیفپولهای گرم بایننس مستقر ساخت. فهرست داراییهای ازدسترفته در شبکههای گوناگون با اعداد تفکیکی مشخص است. شبکه اتریوم با حجم ۳میلیارد و ۷۹۰میلیون دلار بیشترین آسیب را دید که شامل ۲۰۰هزار و ۶۳۰ واحد اتر، یکمیلیارد و ۸۷۵میلیون توکن تتر، ۸۲۳میلیون توکن یواسدیکوین و ۸۸میلیون و ۵۰۰هزار توکن آرالیواسدی است. در شبکه بیتکوین، ۱۸هزار و ۲۷۰ واحد رمزارز به ارزش یکمیلیارد و ۴۷۰میلیون دلار خارج شد. شبکه ترون ۶۱۲میلیون و ۷۰۰هزار تتر و ۴۶میلیون و ۴۰۰هزار ترون معادل ۶۲۸میلیون دلار از دست داد. حجم داراییهای ربوده شده در شبکه اکسآرپی لجرد به ۲۳۳میلیون و ۴۰۶هزار واحد رمزارز معادل ۲۹۶میلیون دلار رسید. شبکه سولانا ۹۷۰هزار و ۵۰۰ واحد سول به ارزش ۹۶میلیون دلار را از دست داد. شبکههای آربیتروم، اپتیمیزم و بیس در مجموع ۳۹میلیون دلار شامل ۷۴میلیون و ۶۰۰هزار توکن آربیتروم را از دست دادند. سهم شبکه آوالانچ ۲۸میلیون دلار و سهم شبکه پالیگان ۱۰میلیون دلار ثبت شد.
نخستین ضربه در ساعت ۲۰:۰۵ تا ۲۰:۰۹ به وقت گرینیویچ در شبکه اکسآرپی لجرد فرود آمد و ۵ کیفپول بایننس داراییهای خود را به یک آدرس منفرد منتقل کردند. حملات به شبکههای سولانا و اپتیمیزم بلافاصله پس از ساعت ۲۰:۱۰ به وقت هماهنگ جهانی پی گرفته شد. افبیآی پیشتر همین واحد هکری را مسوول سرقت یکمیلیارد و پانصدمیلیون دلاری صرافی بایبیت در ماه فوریه سال ۲۰۲۵ میلادی دانسته بود. الگوهای رفتاری مهاجم شامل استقرار زودهنگام کدها و استفاده از امضاهای ازپیشآماده، شباهت زیادی به هک کلپدائو در آوریل سال ۲۰۲۶ دارد، اما شیوههای پولشویی این بار بر مبنای معاملات سنگین از طریق بازارسازها و پروتکلهای وامدهی شکل گرفته است که با ساختار پلهای بینزنجیرهای در پروندههای پیشین تفاوت دارد.
واکاوی بزرگترین سرقت
عملیات سرقت از صرافی بایننس در ساعت ۲۰:۲۰ به وقت گرینیویچ وارد فاز دیگری شد. یک کیفپول بیتکوین ۱۸هزار و ۲۷۰واحد رمزارز را به آدرس مهاجم منتقل کرد. مهاجم بلافاصله خرد کردن داراییها به بستههای گرد شده ۱۱۰۰واحدی بیتکوین را در همان بلاک آغاز کرد. در واقع روشی فنی موسوم به «زنجیره پوستکنی» که پیگیری مبدا را پیچیده میسازد. دو دقیقه بعد، کیفپول ترون ۶۱۲میلیون و ۷۰۰هزار تتر و ۴۶میلیون و ۴۰۰هزار ترون را به همان آدرس مقصد فرستاد. نفوذ به کیفپول اتریوم از طریق قابلیت جدیدی به نام «ایآیپی-۷۷۰۲» شکل گرفت که در ارتقای پِکترا (Pectra) در مه ۲۰۲۵ معرفی شده بود. این ارتقا امکان واگذاری کنترل کیفپول معمولی به یک قرارداد هوشمند را با امضای یک مجوز فراهم میکند. مهاجم در ساعت ۲۰:۲۰، تراکنشی شامل ۵۰ مجوز امضاشده توسط کیفپول بایننس را ارسال کرد. با توجه به گردش دائمی و تغییر لحظهای شناسه تراکنش یا همان نانس (Nonce) در کیفپولهای پرترافیک بایننس، آمادهسازی پنجاه امضای متوالی تضمین کرد که دستکم یک امضا در لحظه اجرا معتبر بماند. سه دقیقه و ۲۴ ثانیه بعد، کل دارایی شامل ۱۶۷هزار و ۴۶۴ واحد اتر و ۶۳توکن دیگر به آدرس مهاجم منتقل شد. مهاجم همچنین از این کیفپول به عنوان مجری یک حساب هوشمند دیگر بایننس استفاده کرد و ۸۲۳میلیون توکن یواسدیکوین را برداشت کرد که شرکت سیرکل مدت کوتاهی بعد آن را مسدود ساخت.
گستردگی نفوذ همزمان در شبکههای اکسآرپی لجرد، آربیتروم، آوالانچ، اپتیمیزم، بیس، بیتکوین، ترون، سولانا و اتریوم، فرضیه فیشینگ محدود را کنار میزند. این شبکهها از ساختارهای کلیدزنی و امضای کاملا متفاوتی استفاده میکنند، اما همگی در بازه زمانی سیدقیقهای امضاهای معتبری تولید کردند. کارشناسان تیآر ام لبز در این خصوص تصریح کردند: «این شبکهها از زنجیرهها، انواع کلیدها و طرحهای امضای متفاوتی استفاده میکنند. همه آنها طی حدود نیم ساعت امضاهای معتبری را برای مهاجم تولید کردند. محتملترین توضیح این است که مهاجم توانسته است سیستم امضای کیفپول گرم بایننس را وادار کند تا تراکنشهای دلخواه خود را در شبکههای گوناگون امضا کند.» البته بایننس هنوز علت ریشهای حادثه را به صورت رسمی منتشر نکرده است. بایننس همچنین اعلام کرده است تمام خسارتها را از صندوق SAFU و منابع شرکت پوشش میدهد. این صندوق برای حمایت از کاربران در شرایط اضطراری و حوادث امنیتی ایجاد شده است. با این حال، اجرای وعده جبران خسارت به میزان دارایی بازیابیشده، منابع قابل استفاده شرکت و نحوه محاسبه زیان نهایی وابسته است.

- جنگ ایران یک واقعیت تلخ را آشکار کرد / چرخش تهران به سمت مسکو از پیامدهای تضعیف اروپا بود؟
- آمریکا ممکن است ایران اتمی را تحمل کند؛ اما کنترل ایران بر تنگهها را تحمل نخواهد کرد +فیلم
- عملیات ابرخوشهای آمریکا و امارات در تنگه هرمز شکست خورد
- کارشناس صداوسیما: نامه ونس از طریق میانجیها ارسال شد/ هیچ جزئیاتی درباره آن منتشر نشده است
- عکس هواپیمای محرمانه چینی لو رفت
- نتایج رسمی انتخابات اسرائیل اعلام شد/ هیچ ائتلافی برنده نشد
- ادعای تازه ترامپ درباره زمان پایان جنگ ایران
- آغاز عرضه بنزین ۱۰۳ هزار تومانی در قشم
- ادعای واشنگتنپست درباره نامه ونس به محسن رضایی/او اعلام کرده آمادگی دارد شخصاً با او دیدار کند
- بیانیههای رسمی کشورهای عضو شورای همکاری در نشست بحرین/ تاکید بر تقویت همکاریهای نظامی
- مقایسه قیمت مسکن در پرند، پردیس و تهران/ رشد رشد قیمت در شهرهای اطراف از تهران بیشتر بوده؟+ جدول
- پیش بینی قیمت طلا، دلار، خودرو، بورس و مسکن در آبان ۱۴۰۵ در صورت وقوع جنگ جدید یا توافق
- معیارهای جدید شناسایی و گروهبندی خانوارها چیست؟/ کالابرگ دهکهای پایین افزایش یافت؛ حذف مشمولان پردرآمد جدی شد
- لاوروف وارد آمریکا شد+ فیلم
- هشدار به موتور سیکلت سواران/ این گروه ها مجاز به تردد در معابر نیستند
- سخنگوی وزارت آموزش و پرورش: میانگین دریافتی معلمان فقط ۲۹ میلیون تومان است
- ۱۹ کرسی عربی در پارلمان اسرائیل/ نتانیاهو برای حذف احزاب عربی دست به دامان بنگویر شد؟
- ونس: قول میدهم ترامپ اجازه نخواهد داد جنگ ایران به یک جنگ بیپایان تبدیل شود
- فوری/ ترامپ از مذاکرات با ایران خبر داد
- پشت پرده حضور هیئت قطری درتهران/ سیبیاس: با جدیدترین پیشنهاد برای پایان دادن به جنگ آمدهاند/ ۴۸ ساعت آینده برای تصمیمگیری تعیینکننده است
- انتقال هوایی گسترده به خاورمیانه/در ۲۴ ساعت گذشته، دستکم ۱۰ هواپیمای ارتش آمریکا در اسرائیل فرود آمد
- بزرگترین صرافی ارز دیجیتال جهان هک شد/ماجرای هک ۳ صرافی بزرگ/ برخی داراییهای ارز دیجیتال به سرقت رفت
- پیشبینی بورس فردا شنبه ۹ آبان ۱۴۰۵/ احتمال شروع منفی معاملات در سایه نگرانی های سیاسی
- فلاحت پیشه: ترافیک میانجی ها در تهران، نشانه قطعی شدن جنگ است، نه احیای دیپلماسی
- نشستی کمسابقه در کاخ سفید/ فرمانده سنتکام ترامپ را در جریان گزینههای نظامی علیه ایران قرار داد

نظر شما